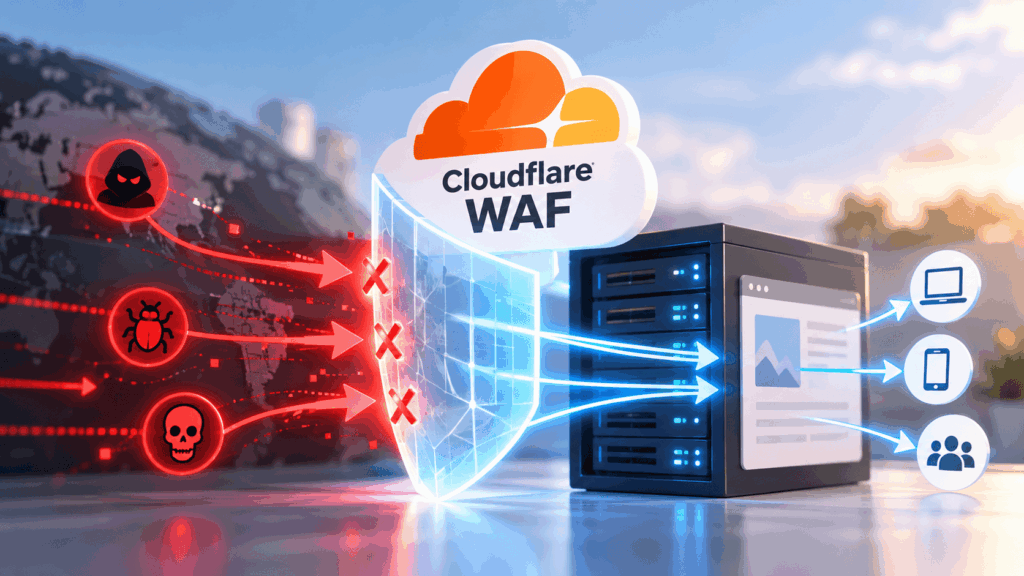
Cloudflare WAFとは?できること・できないこととPHP脆弱性への対策
「PHPに重大な脆弱性が見つかったので、Webサイトのセキュリティを強化したい」
「Cloudflare WAFを導入すれば、今のシステムを安全に運用できるのだろうか?」
こうした疑問を持つ企業の担当者も多いのではないでしょうか。
2026年10月には、Webサイトや業務システムで広く利用されているPHPに重大な脆弱性が公表され、セキュリティ対策の重要性が改めて注目されました。
その対策の1つとして挙げられるのが、**Cloudflare WAF(クラウドフレア・ワフ)**です。
Cloudflare WAFは、WebサイトやWebアプリケーションへの不正な通信を検知・遮断するための仕組みです。既存のWebサーバーの前段に配置できるため、システム全体を作り直さずに防御を追加できる場合があります。
ただし、WAFを導入すればすべてのセキュリティ問題が解決するわけではありません。
この記事では、Cloudflare WAFの基本的な仕組みから、できること・できないこと、2026年のPHP脆弱性への対応まで、専門知識がなくても分かるように解説します。
Cloudflare WAFとは?Webサイトを守る仕組み
WAFとは「Web Application Firewall(Webアプリケーションファイアウォール)」の略です。
WebサイトやWebアプリケーションに送られる通信をチェックし、不正なアクセスを検知・遮断するセキュリティ対策です。
一般的なファイアウォールがネットワークへの通信を制御するのに対し、WAFはWebサイトへのリクエスト内容をもとに、攻撃につながる通信を検査します。
Webサイトの入口に警備員を配置するイメージ
例えば、会社の建物を想像してみてください。
建物には毎日、社員や取引先など、さまざまな人が出入りします。しかし、その中に不正な目的を持った人が紛れ込んでいる可能性もあります。
そこで入口に警備員を配置し、不審な人を確認してから建物に入れるようにします。
WAFも似た役割を果たします。
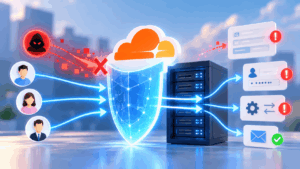
通常の利用者からのアクセスは通し、攻撃と判断した通信をWebサーバーに届く前に遮断する仕組みです。
もちろん、WAFがすべての攻撃を見抜けるわけではありませんが、Webサイトを守るための重要な防御層となります。
Cloudflare WAF導入前後の通信経路
Cloudflare WAFを利用する場合、Webサイトへの通信経路が変わります。
導入前
利用者 → Webサーバー
導入後
利用者 → Cloudflare WAF → Webサーバー
Cloudflareが通信を受け付け、設定されたルールに従って検査したうえで、許可された通信をWebサーバーに届けます。
既存のWebサーバー自体を置き換える仕組みではありません。
そのため、現在のWebサイトや業務システムを維持したまま、セキュリティ対策を追加できるケースがあります。
ただし、導入にはDNSやSSL/TLSなどの設定変更が伴います。既存システムへの影響については、事前確認が必要です。
Cloudflare WAFでできること
Cloudflare WAFには、Webサイトへの不正アクセスを防ぐためのさまざまな機能があります。
代表的なものを紹介します。
1. 既知の攻撃パターンを検知・遮断する
Cloudflare WAFには、あらかじめ用意された「マネージドルール」があります。
これは、既知の脆弱性や攻撃手法をもとに、Cloudflareが管理・更新する防御ルールです。
例えば、Webアプリケーションの弱点を狙った不正なリクエストを検知し、遮断することができます。
新しい脆弱性が発見された場合も、Cloudflareが対応する防御ルールを提供することがあります。
自社ですべての攻撃パターンを調べ、ルールを一から作成する必要がない点がメリットです。
ただし、すべての脆弱性に対して、必ず有効なルールが用意されるとは限りません。
2. 特定のアクセスを制限する
Cloudflare WAFでは、条件を指定して通信を制御するカスタムルールを作成できます。
例えば、特定のIPアドレスからのアクセスを遮断したり、特定のURLに対するアクセスを制御したりできます。
管理画面やログインページなど、特に保護したい場所がある場合に役立ちます。
ただし、設定条件を厳しくしすぎると、正規の利用者までアクセスできなくなる可能性があるため注意が必要です。
3. 大量のアクセスを制限する
Webサイトへのアクセス回数を条件に制御する「レート制限」という機能もあります。
例えば、ログイン画面に対して短時間で何度もアクセスするような通信を検知し、一定の条件で制限できます。
パスワードを繰り返し試す攻撃への対策などに利用できます。
ただし、レート制限だけですべての不正ログインを防げるわけではありません。
多要素認証や適切なパスワード管理など、ほかの対策との組み合わせが重要です。
4. 不審なアクセスの状況を確認する
Cloudflareでは、セキュリティルールに該当した通信などの情報を確認できます。
どのようなアクセスが検知されたのか、どのルールによって遮断されたのかを確認することで、防御設定の見直しに役立ちます。
また、正常なアクセスを誤って遮断してしまった場合には、イベント情報をもとに原因を調査できます。
こうした監視や調整も、WAFを運用するうえで大切な作業です。
なお、利用できる防御機能やログの範囲は、Cloudflareの契約プランによって異なります。
Cloudflare WAFでできないこと
Cloudflare WAFは有効な防御手段ですが、万能ではありません。
特に理解しておきたいのは、WAFは攻撃を防ぐ仕組みであり、システムそのものの弱点を修正する仕組みではないということです。
1. PHPなどのプログラムの脆弱性は修正できない
例えば、Webサイトで利用しているPHPに脆弱性が見つかったとします。
Cloudflare WAFによって、その脆弱性を悪用する一部の攻撃を遮断できる場合があります。
しかし、PHP本体の脆弱性が修正されたわけではありません。
建物の入口に警備員を配置しても、建物の壊れた鍵が直るわけではないのと同じです。
WAFによる防御と、ソフトウェアのセキュリティ更新は別の対策です。
2. すべての不正アクセスを防げるわけではない
WAFは通信の特徴や設定されたルールをもとに攻撃を検知します。
そのため、未知の攻撃手法や、ルールに該当しない通信が通過する可能性があります。
また、盗まれた正規のログイン情報を使ったアクセスなど、WAFだけでは判断が難しい攻撃もあります。
セキュリティ対策は、WAFだけに依存しないことが重要です。
3. Cloudflareを経由しない通信は保護できない
Webサーバーへ直接アクセスできる経路が残っている場合、その通信はCloudflare WAFによる検査を受けない可能性があります。
そのため、Cloudflareを導入する際は、既存サーバーへの直接接続の制限なども検討する必要があります。
また、Cloudflare WAFが主に保護するのはWebやAPIの通信です。
データベースへの内部通信、メール送信、ほかのサービスとの接続など、すべての通信が自動的にWAFで保護されるわけではありません。
2026年のPHP脆弱性「PHP2shell」とCloudflare WAFの関係
2026年10月21日、PHPに重大な脆弱性が公表されました。
「PHP2shell」と呼ばれる問題で、CVE-2026-109618とCVE-2026-109619が該当します。
これらの脆弱性が悪用されると、条件によってはサーバー上で不正なコードが実行されたり、情報が漏えいしたりする可能性があります。
PHPは企業のWebサイトや業務システムでも広く利用されているため、影響の確認が重要です。
CloudflareはWAFによる防御策を提供
Cloudflareは、今回のPHP2shellを狙った攻撃に対応するWAFルールを提供したと発表しています。
これは、脆弱性の修正が完了していない環境に対しても、攻撃のリスクを軽減するための手段となります。
一方、Cloudflareの公式発表でも、WAFによる防御だけに頼らず、PHPのセキュリティ更新を実施することが推奨されています。
つまり、WAFが導入されているからといって、PHPの更新を省略してよいわけではありません。
PHPの脆弱性対策で確認したいこと
自社のWebサイトやシステムでPHPを利用している場合は、次の点を確認しましょう。
- 現在使用しているPHPのバージョン
- 公表された脆弱性の影響を受けるか
- セキュリティ修正版への更新状況
- Cloudflare WAFなどの防御策の有無
- 不審なアクセスや侵害の兆候がないか
PHPの更新は重要ですが、古い業務システムの場合、バージョンを変更すると既存プログラムに影響が出る可能性もあります。
その場合も、単純に更新を先延ばしにするのではなく、検証環境での動作確認や移行計画、暫定的な防御策を組み合わせて対応することが大切です。
なお、2026年10月23日には関連する別の脆弱性についても情報が追加されています。影響の有無は、利用バージョンや設定、最新の公式情報をもとに確認してください。
Cloudflare WAFを導入するメリットと注意点
Cloudflare WAFのメリットの1つは、既存のWebサーバーを活用しながら防御を追加できることです。
例えば、長年運用している企業のWebサイトや業務システムでも、すべてのプログラムを作り直さずに導入できる場合があります。
一方で、Cloudflareが通信の途中に入るため、既存システムの動作に影響する可能性があります。
特に注意したいのは、問い合わせフォーム、ログイン機能、外部APIとの連携です。
例えば、正常な問い合わせフォームの送信が、WAFによって不審なアクセスと判断され、遮断される可能性があります。
また、Cloudflareを経由することで、Webサーバー側で認識する接続元IPアドレスの扱いが変わる場合があります。
アクセス制限やログイン制御などでIPアドレスを利用している場合は、設定の確認が必要です。
WAFの導入では、攻撃を防ぐことだけでなく、既存の業務が正常に続けられることも重要です。
DNSやSSL/TLS、問い合わせフォーム、ログイン画面、外部連携などの詳細な確認事項は、別記事で紹介します。
関連記事:Cloudflare WAF導入時の注意点|フォーム・ログイン・APIへの影響
Cloudflare WAFは無料でも利用できる?
Cloudflare WAFは、無料プランでも一部の防御機能が利用できます。
無料プランには、Cloudflareが提供するFree Managed Rulesetなどの基本的な保護機能があります。
一方、有料プランでは、利用できるマネージドルールの範囲やカスタムルールの設定数などが広がります。
ただし、無料プランで十分かどうかは、Webサイトの用途によって異なります。
会社案内を中心としたWebサイトと、会員情報や受発注データを扱う業務システムでは、必要となるセキュリティ対策も変わるためです。
価格だけで判断せず、保護したい機能や運用体制に合わせて検討しましょう。
関連記事:Cloudflare WAFは無料で十分?有料プランとの違いと選び方
Cloudflare WAFに関するよくある質問
Q. Cloudflare WAFを導入すれば、ウイルス対策ソフトは不要ですか?
いいえ。Cloudflare WAFは主にWebへの通信を保護する仕組みです。
サーバー内部やパソコンのマルウェア対策などを代替するものではありません。
Q. PHPの脆弱性はCloudflare WAFだけで防げますか?
Cloudflare WAFによって、特定の脆弱性を悪用する攻撃を検知・遮断できる場合があります。
ただし、すべての攻撃を防げるわけではなく、PHP本体の脆弱性も修正されません。セキュリティ更新が必要です。
Q. Cloudflare WAFを導入するとプログラム改修が必要ですか?
必ずしも必要ではありません。
ただし、DNSやSSL/TLS、送信元IPアドレスの扱いなど、サーバーやネットワーク側の設定変更が必要になる場合があります。
既存のフォーム、ログイン機能、API連携などの動作確認も重要です。
Q. Cloudflare WAFは小規模な企業でも導入できますか?
はい。Cloudflareには無料プランもあり、小規模なWebサイトでも利用を検討できます。
ただし、利用できる機能や必要な設定はWebサイトの構成によって異なります。
まとめ|WAFはセキュリティ対策の1つ。ソフトウェア更新と組み合わせることが重要
Cloudflare WAFは、Webサイトへの不審な通信を検知・遮断し、不正アクセスのリスクを軽減するための仕組みです。
既存のWebサーバーを活用しながら導入できる点は、長年運用しているWebサイトや業務システムにとってもメリットがあります。
ただし、WAFを導入すればすべてのセキュリティ問題が解決するわけではありません。
特にPHPなどのソフトウェアに脆弱性がある場合は、WAFによる防御と、セキュリティ更新を組み合わせる必要があります。
また、導入時には既存システムの動作確認も欠かせません。
大切なのは、特定のセキュリティ製品だけに頼らず、システム全体を見て必要な対策を組み合わせることです。
既存Webシステムのセキュリティ対策でお困りの方へ
テイルウインド株式会社では、システム開発や既存システムの改善に関するご相談を承っています。
「古いWebシステムのセキュリティが心配」「PHPを更新したいが既存機能への影響が分からない」「WAF導入前に何を確認すればよいか整理したい」
このようなお悩みがある場合は、まず現状のシステム構成や課題を整理することからご検討ください。
テイルウインド株式会社
https://tailwind8.com/