AI時代の追い風ラジオ。WAFを入れたら、PHPの更新は後回しでいい?
WAFを入れれば、もう安心?
レ
レン
サクラさん、知り合いの会社の話なんですけど。
レ
レン
保守会社から「PHPに重大な脆弱性が見つかったので、Cloudflare WAFを入れましょう」って連絡が来たそうなんです。
レ
レン
これって、WAFを入れれば、もう安心ってことですよね?
サクラ
そう思いますよね。
サクラ
実際、WAFで防げる攻撃はあります。
サクラ
ただ、WAFを入れても、PHPの弱点そのものは残ったままなんです。
レ
レン
えっ、じゃあ何のために入れるんですか?
PHPの重大な脆弱性
サクラ
AI時代の追い風ラジオ、ナビゲーターのサクラです。
サクラ
今日も聞き手のレンさんと一緒にお送りします。
レ
レン
よろしくお願いします。
サクラ
10月21日、Webサイトや業務システムで広く使われているプログラミング言語、PHPに、重大な脆弱性が公表されました。
サクラ
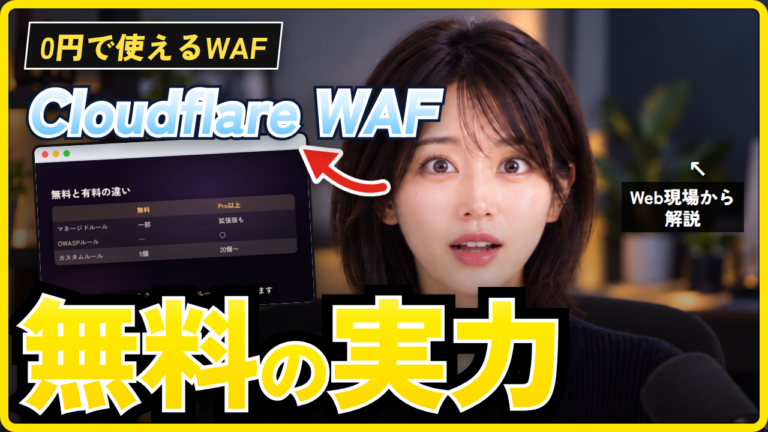
今日はこれをきっかけに、Cloudflare WAFが守ってくれるもの、守れないものを、一緒に整理していきます。
WAFは入口の警備員
サクラ
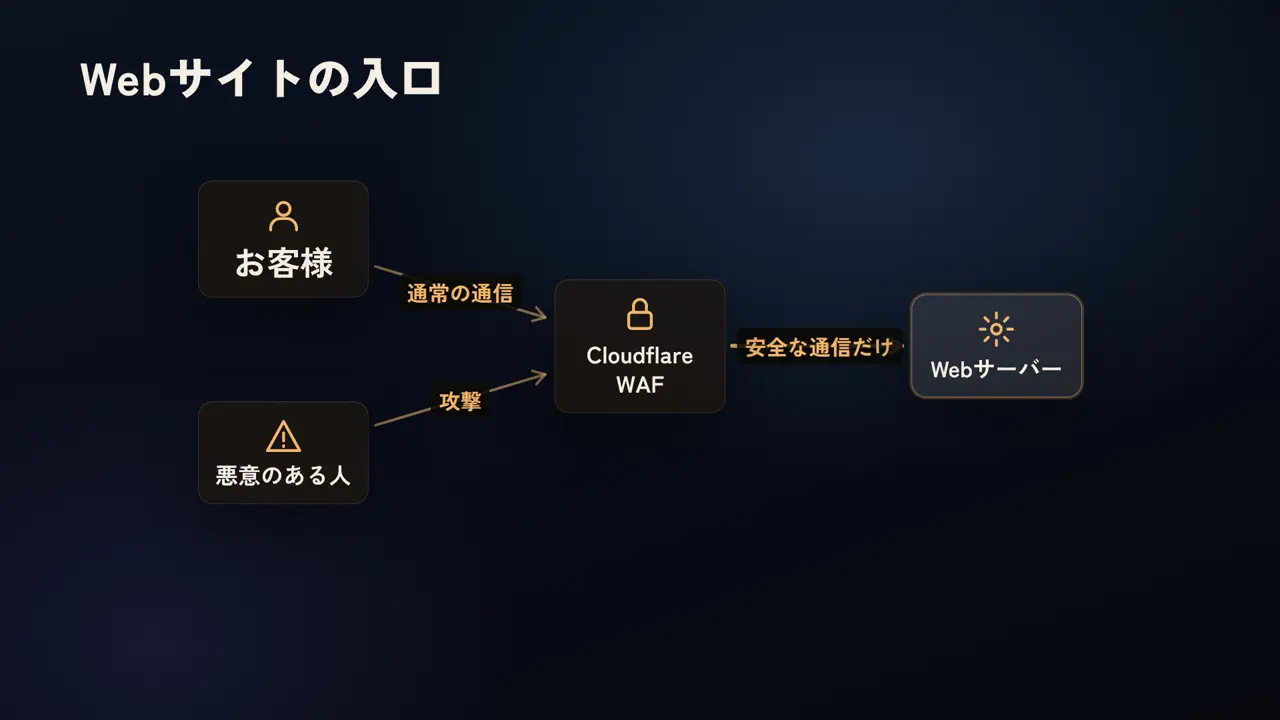
レンさん、会社のWebサイトを、お店に例えてみましょう。
サクラ
入口からは普通のお客様も入ってきますが、たまに悪意のある人も来ます。
サクラ
Cloudflare WAFは、その入口で通信をチェックする、警備員のような存在です。
レ
レン
怪しいアクセスを、サーバーに届く前に止めてくれるんですね。
サクラ
そうです。
サクラ
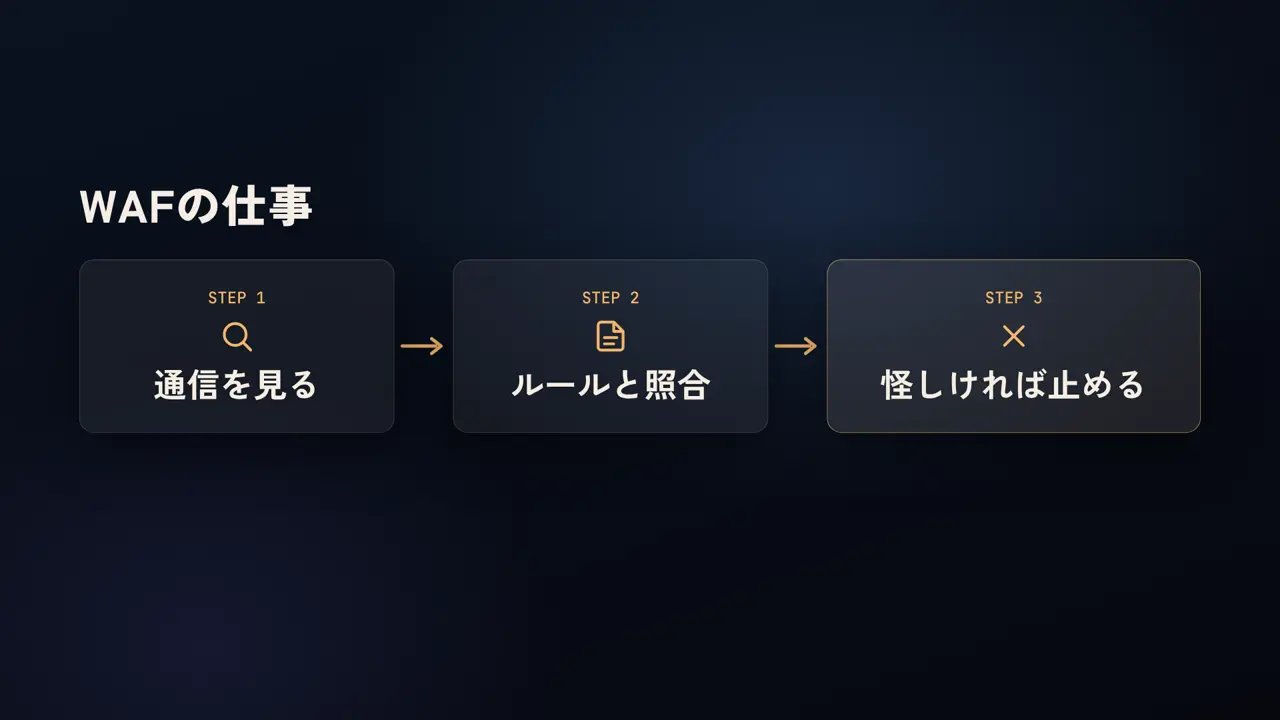
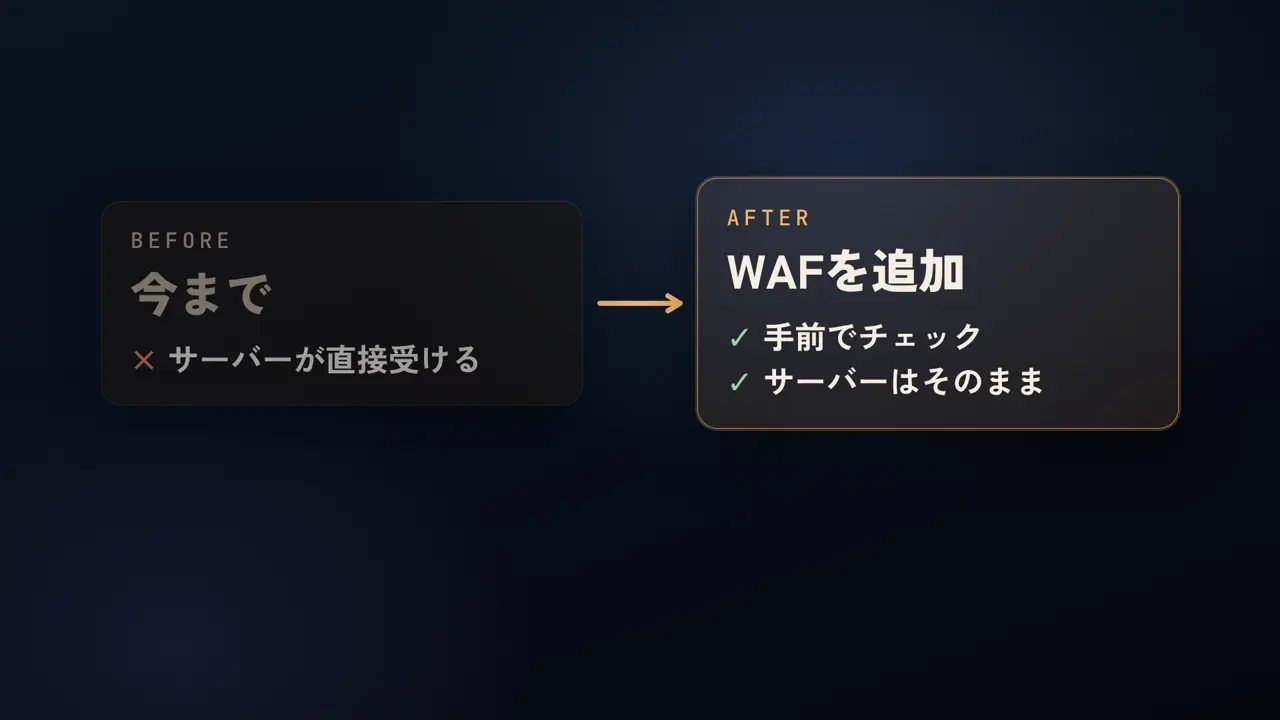
WAFはWebアプリケーションファイアウォールの略で、Webサイトの弱点を突こうとする通信を、ルールに基づいて見つけて止めます。
サクラ
今あるサーバーをそのまま使いながら、手前に守りを足せるのが大きな特徴です。
レ
レン
入口を固めておけば、ひとまず安心できそうですね。
サクラ
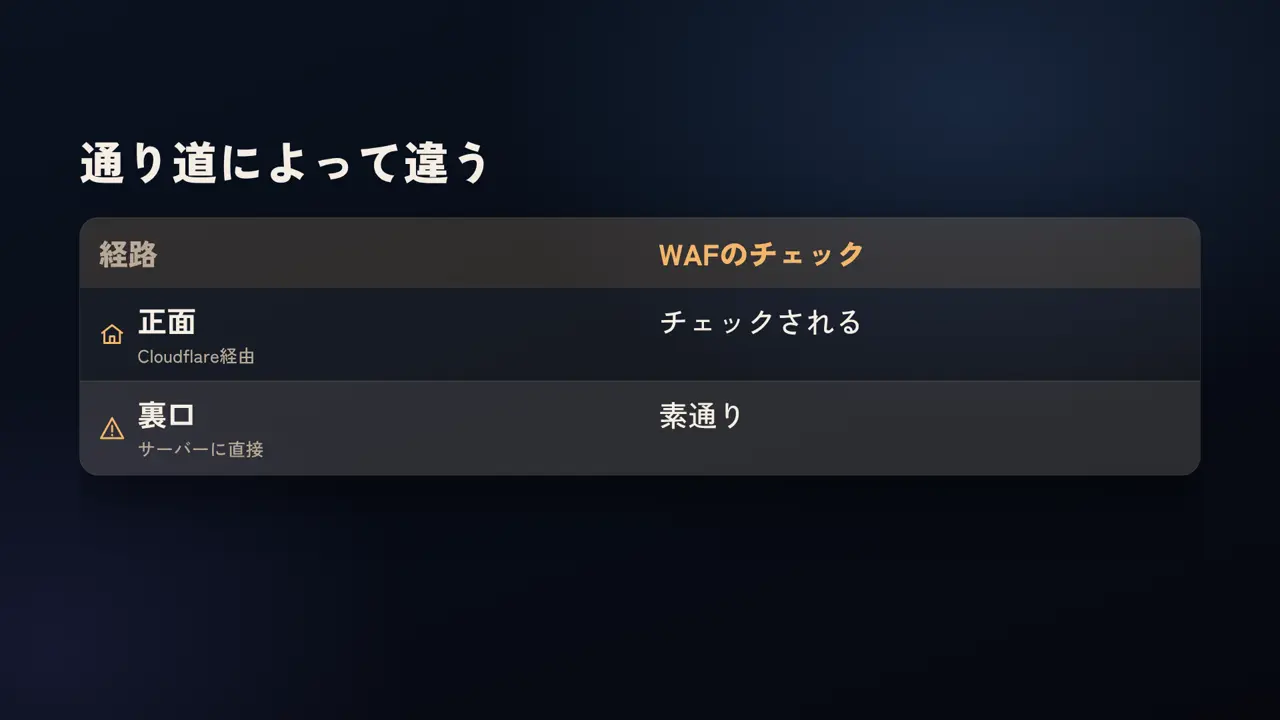
ただし、警備員が立っているのは正面の入口だけです。
サクラ
Cloudflareを通らずに、サーバーへ直接つながる裏口が残っていると、そこからの通信はチェックされません。
警備員を置いても、鍵は壊れたまま
サクラ
では、今回のPHPの脆弱性に戻りましょう。
サクラ
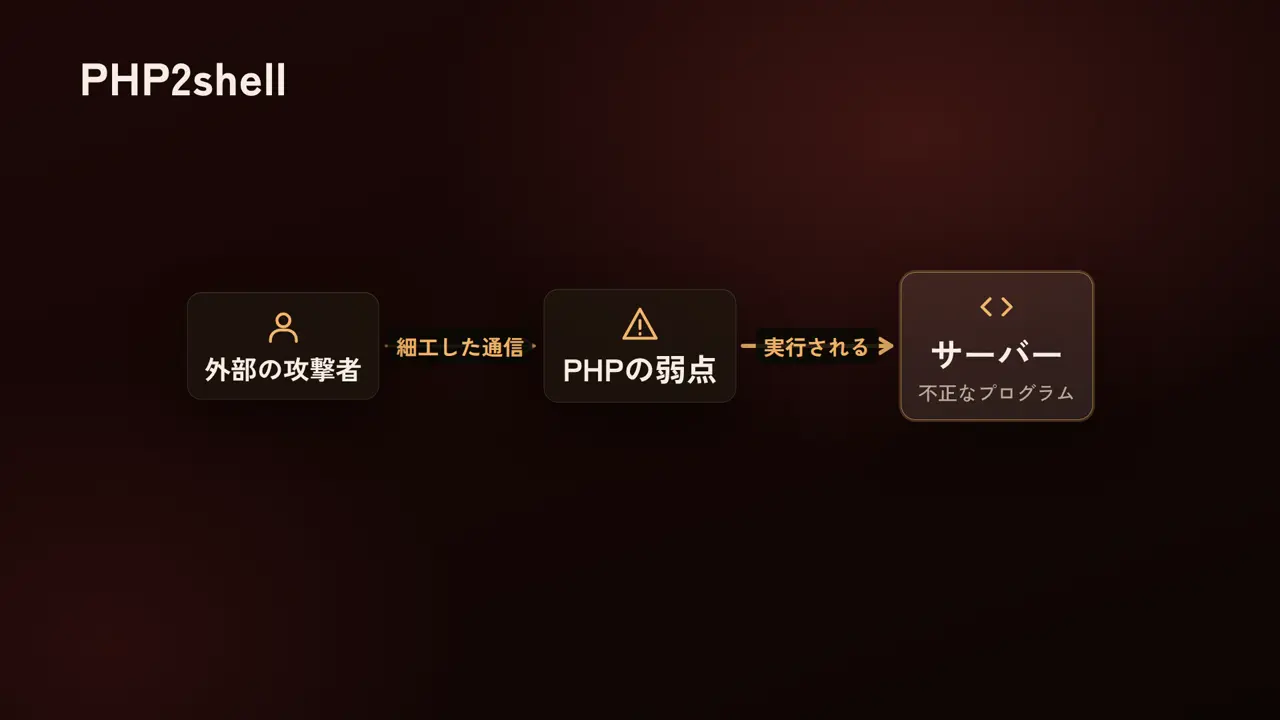
PHP2shellと呼ばれていて、悪用されると、外部からサーバー上で不正なプログラムを動かされるおそれがあります。
レ
レン
それは怖いですね。
レ
レン
WAFで防げるんですか?
サクラ
はい。
サクラ
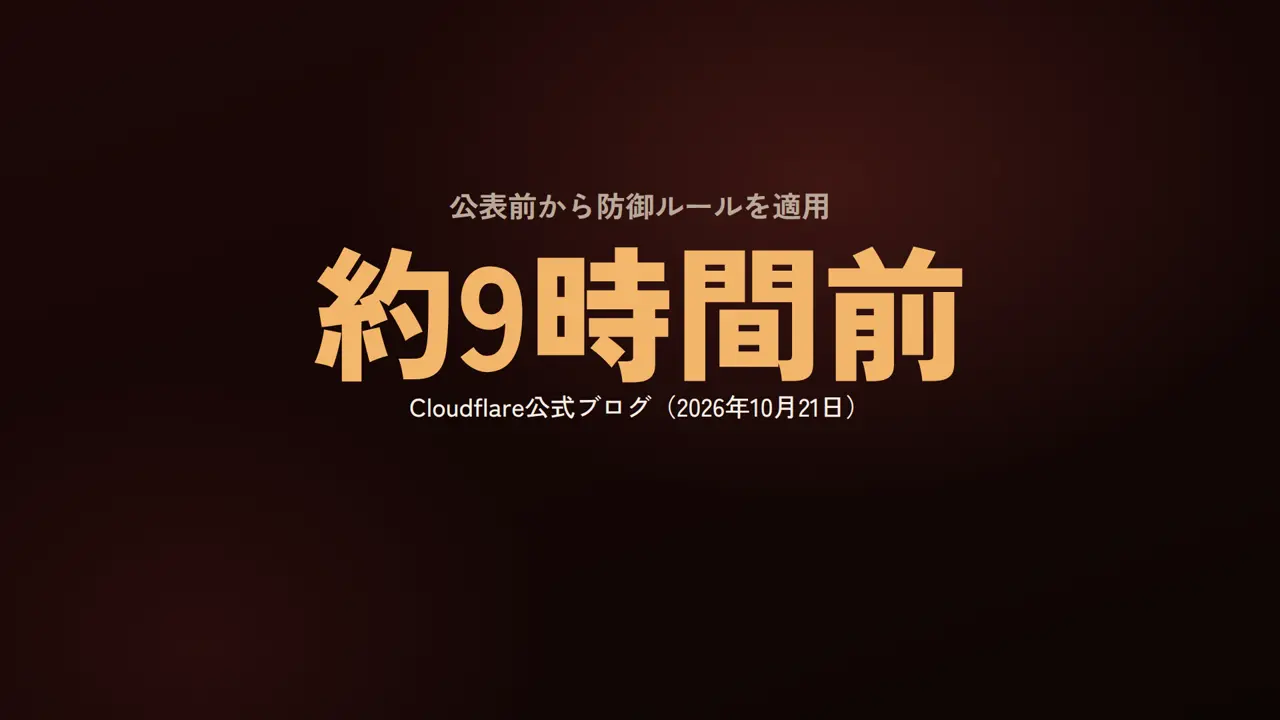
Cloudflareは、公表の約9時間前から、この攻撃を止めるルールを動かし始めていました。
サクラ
無料プランでも、自動で守られるようになっています。
レ
レン
すごい。
レ
レン
それなら、PHPの更新はちょっと後回しでもよさそうですね。
サクラ
そう考えたくなりますよね。
サクラ
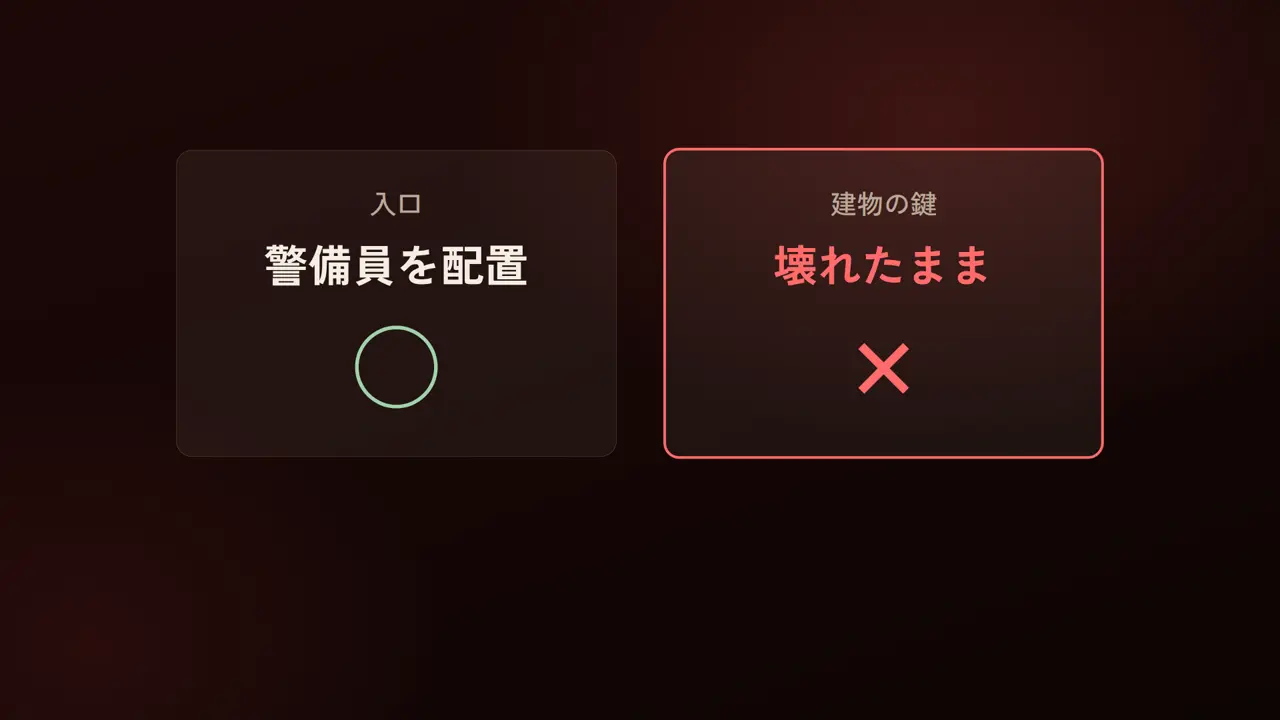
でも、お店の入口に優秀な警備員を置いても、建物の壊れた鍵が直るわけではありません。
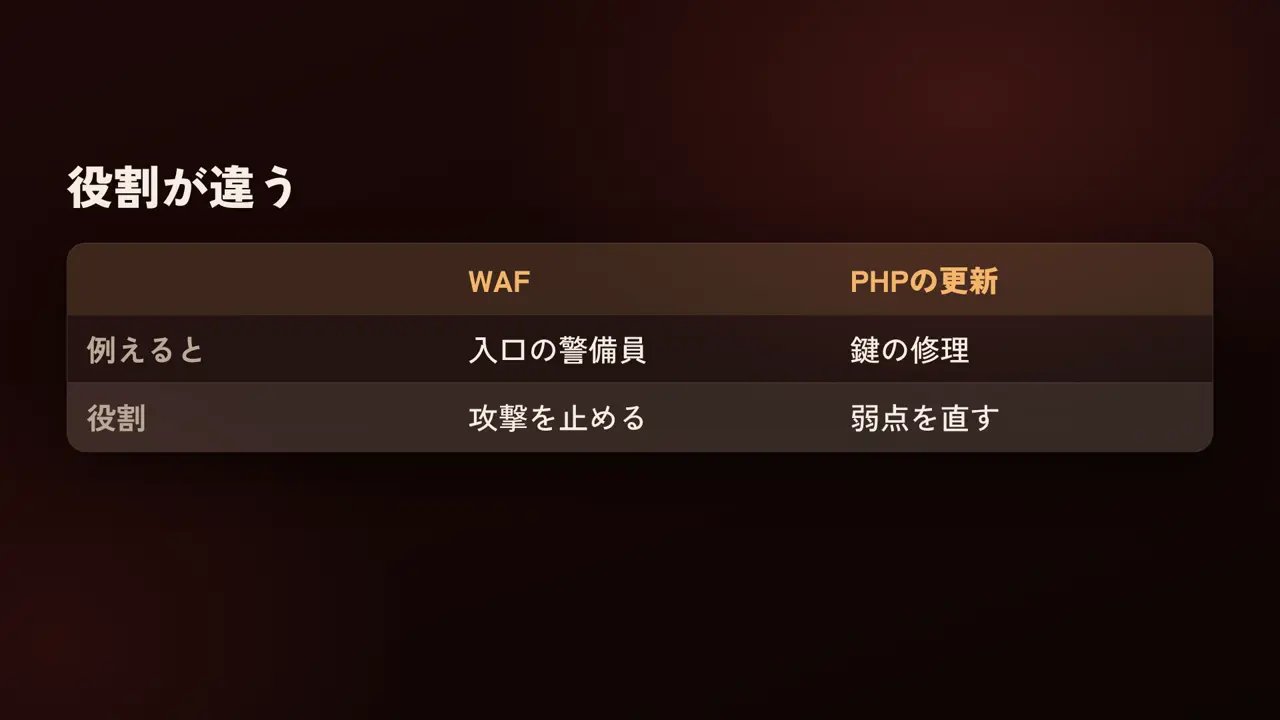
サクラ
WAFは攻撃を入口で止めるもので、PHPの弱点そのものを直すものではないんです。
サクラ
実際、Cloudflare自身も、WAFは追加の守りだとして、PHPの更新を急ぐよう呼びかけています。
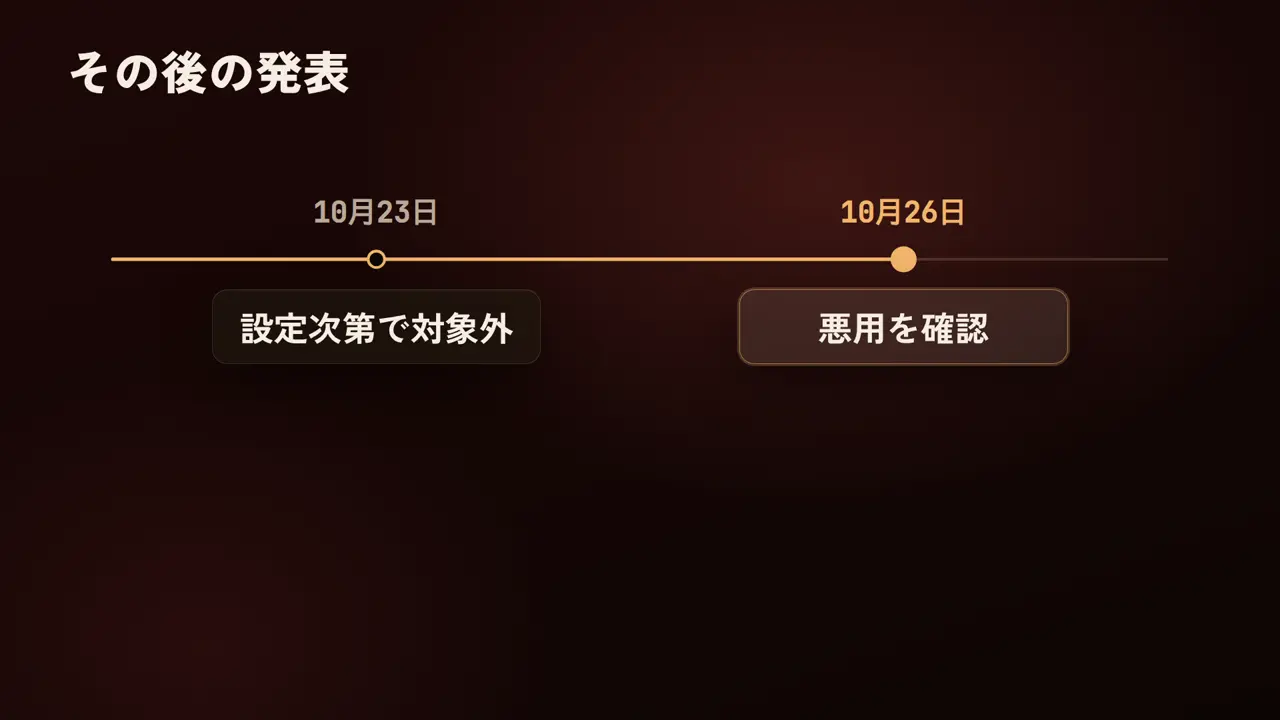
サクラ
10月23日には、PHPの特定の設定を変えている場合、防御ルールの対象外になることも追記されました。
サクラ
そして10月26日には、アメリカの政府機関が、実際に悪用された脆弱性の一覧に加えています。
レ
レン
警備員を置くことと、壊れた鍵を直すこと。
レ
レン
両方必要なんですね。
サクラ
そのとおりです。
サクラ
WAFは時間を稼ぐ守り。
サクラ
PHPの更新は弱点をなくす守り。
サクラ
この2つは、セットなんです。
その更新、誰がやるんですか?
レ
レン
でも、PHPを更新しろって言われても、正直、誰がやるのか分からない会社も多いですよね。
サクラ
そこが大事なところです。
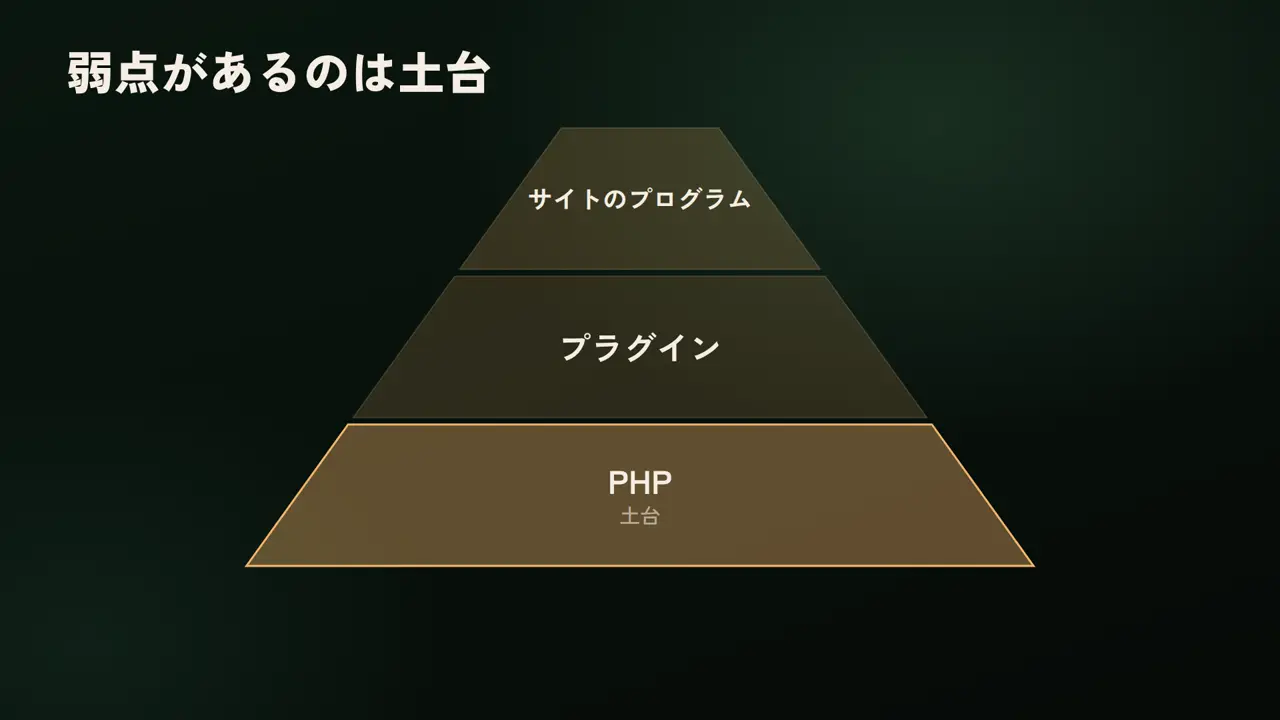
サクラ
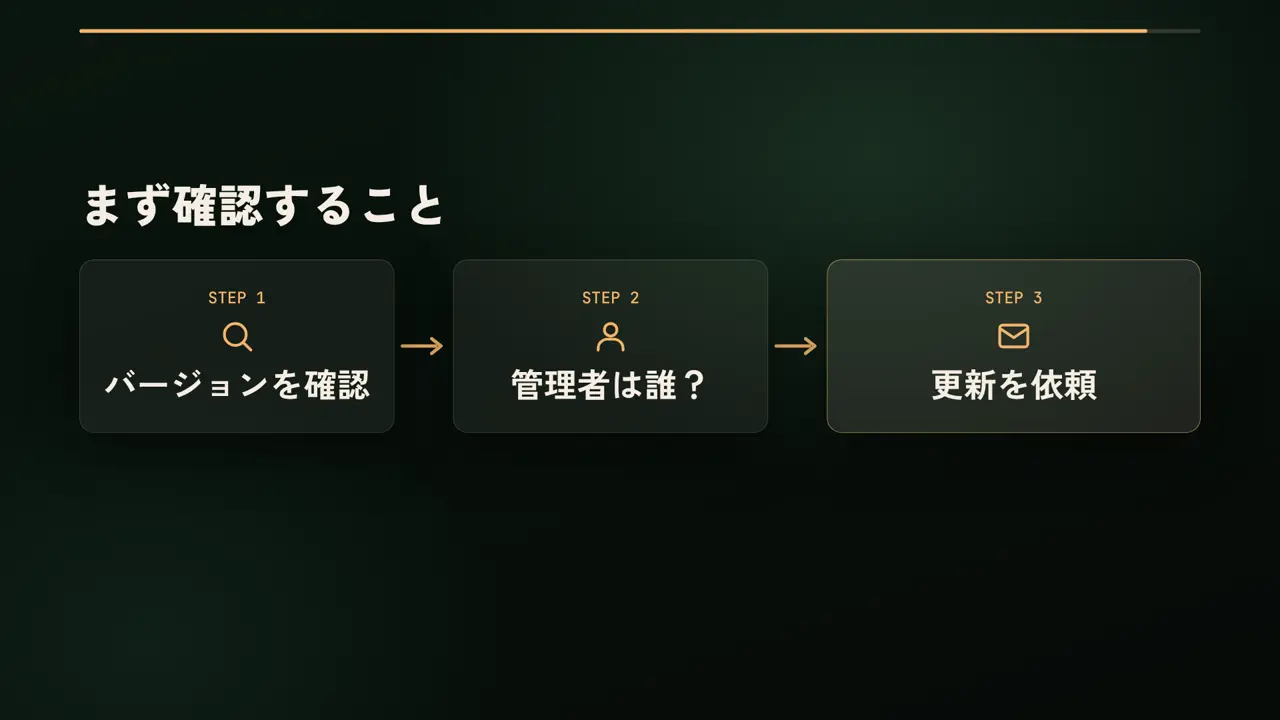
今回の弱点はPHPそのものにあるので、Webサイトのプログラムやプラグインを更新するだけでは直りません。
サクラ
レンタルサーバーや保守会社がPHPを管理しているなら、そちらに更新を頼む必要があります。
サクラ
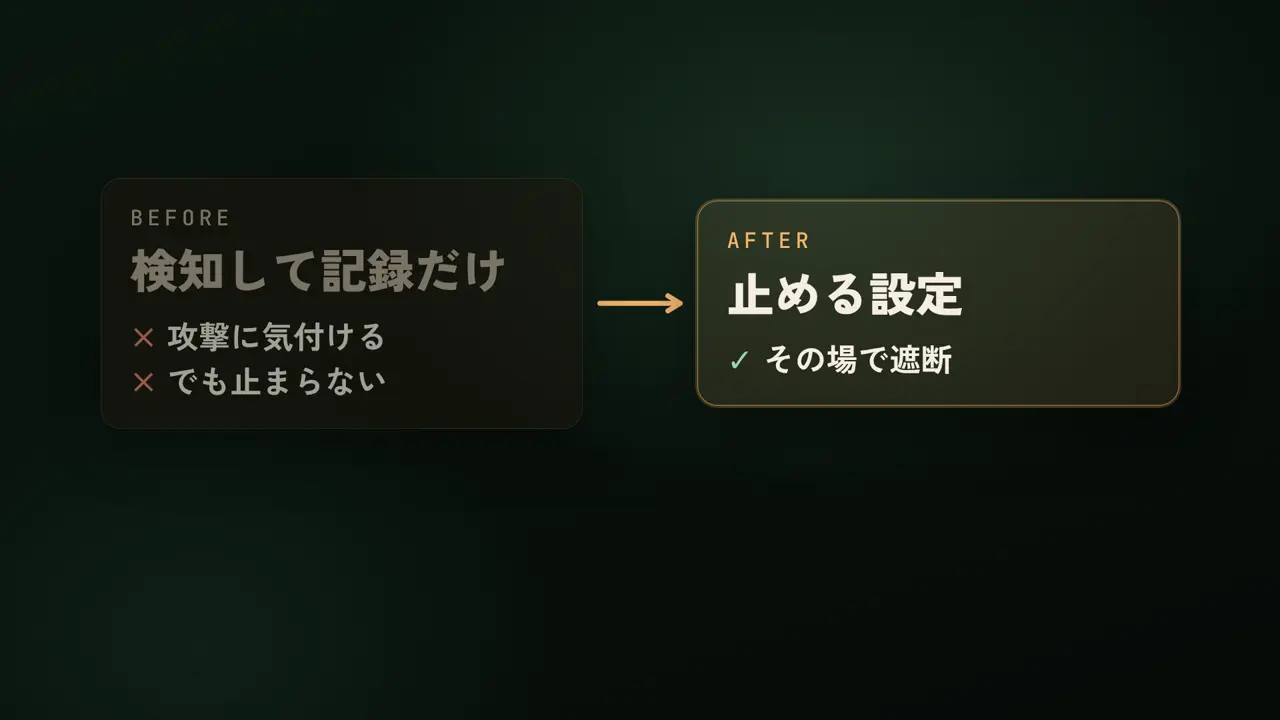
それから、有料プランでWAFを使っている場合は、ルールが「止める」設定になっているかも確認したいところです。
サクラ
見つけて記録するだけの設定だと、攻撃に気付けても、止めてはくれません。
レ
レン
じゃあ、さっきの保守会社にも、WAFの話だけじゃなくて、PHPの更新はいつですかって聞いた方がいいですね。
サクラ
まさにそれです。
サクラ
「WAFを入れるので安心です」と言われたら、「PHPの更新はいつ終わりますか」と、一言返してみてください。
まとめ
サクラ
今日、持ち帰ってほしいのは1つです。
サクラ
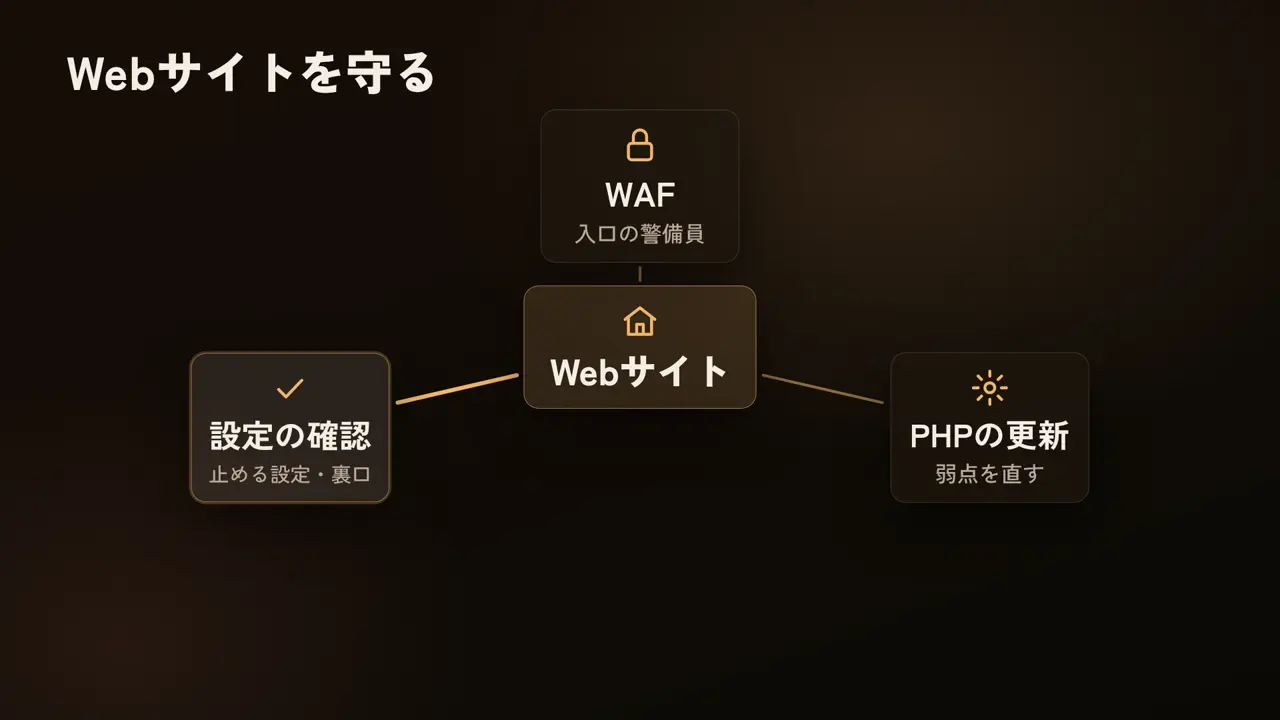
WAFは、攻撃を入口で止める警備員。
サクラ
弱点そのものを直すのは、PHPの更新です。
サクラ
WAFを入れたら終わりではなく、更新とセットで考えてください。
次回予告
レ
レン
ただ、WAFを入れたら入れたで、今のサイトに何か影響は出ないんですか?
サクラ
いいところに気付きましたね。
サクラ
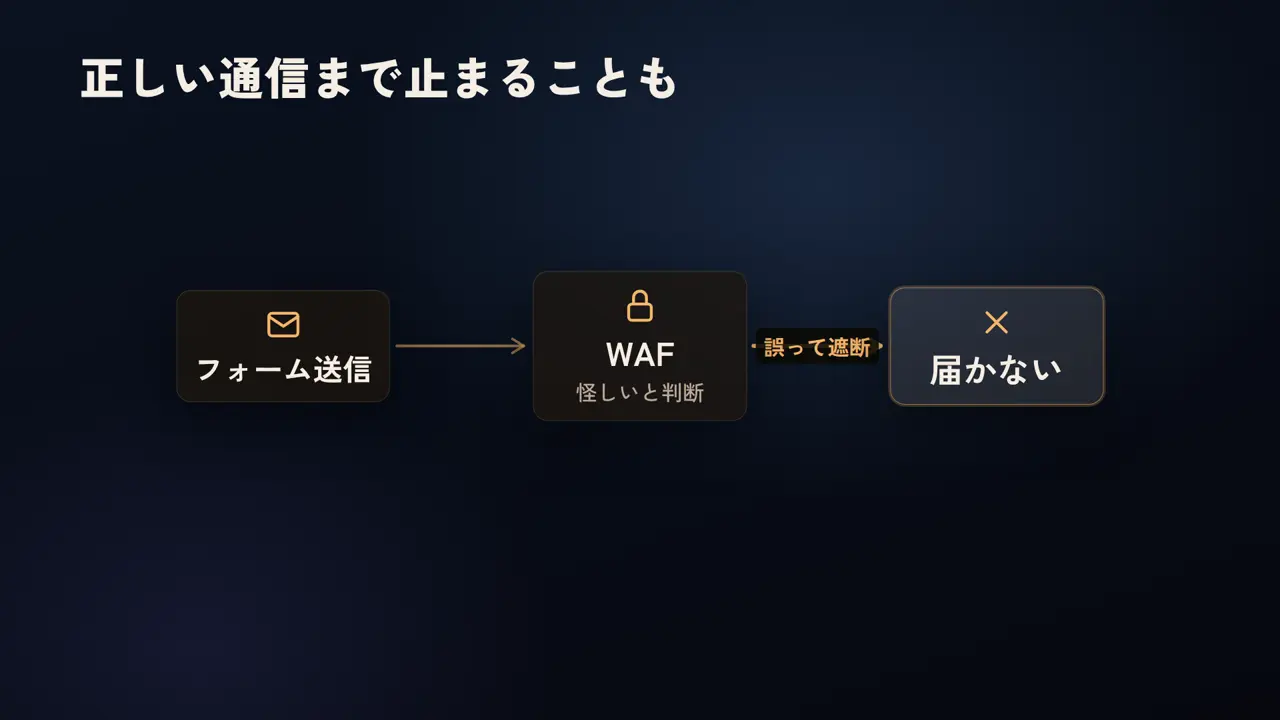
実は、WAFが正しい通信まで怪しいと判断して、問い合わせフォームの送信を止めてしまうこともあるんです。
サクラ
次回は、Cloudflare WAFを入れたとき、今のWebサイトや業務システムにどんな影響が出るのか、具体的な例で見ていきます。
サクラ
自社のPHPのバージョンや、更新の担当が分からない。
サクラ
WAFを入れたときの影響が心配。
サクラ
そんなときは、このページ下のリンクからテイルウインドにお気軽にご相談ください。
サクラ
次回も見逃さないよう、ぜひチャンネル登録をお願いします。
サクラ
AI時代の追い風ラジオ、ナビゲーターのサクラでした。
「自社のPHPのバージョンや、更新を誰が担当しているのか分からない」「WAFを入れたいけれど、今のシステムへの影響が心配」といったお悩みはありませんか?
テイルウインドでは、既存システムの現状確認から、セキュリティ対策や改修のご相談まで承っています。
Webシステムのセキュリティ・改修のご相談はこちら